Gränssnittet i verkligheten

Autentiska skärmdumpar från administrationsgränssnittet för Security Harbor — körandes i webbläsaren (HTTPS) eller som nativ app för Linux desktop och Android.

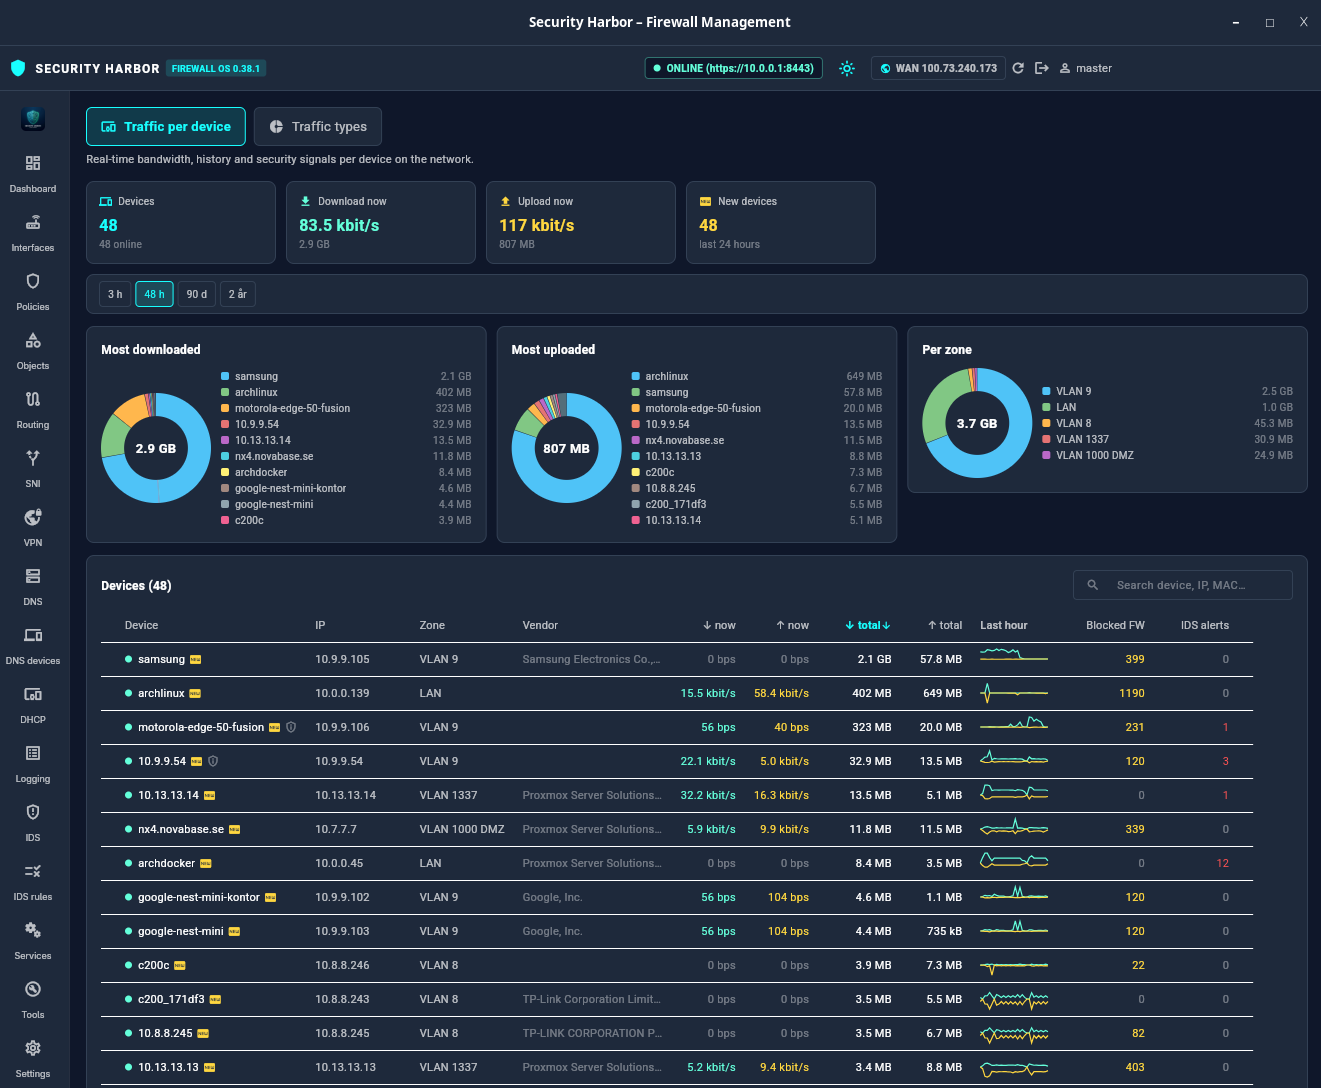
Enhets-Dashboard i Security Harbor 🔍 Klicka för full upplösning
Enheter & Bandbredd

Enhets-Dashboard: Realtidstrafik & Signaler

Fullständig översikt över alla anslutna enheter på dina lokala nätverk. Visar momentan och historisk bandbredd (upp/ned), nya upptäckta enheter på nätverket, hårdvaruidentifiering via tillverkare (OUI) och DHCP/DNS-värdnamn samt fördelning per nätverkszon.

  • Momentan ned- och uppladdningshastighet per aktiv enhet
  • Topplistor över mest aktiva enheter och säkerhetssignaler
  • Fasta nedsamplade ringbuffertar som aldrig fyller lagringsutrymmet
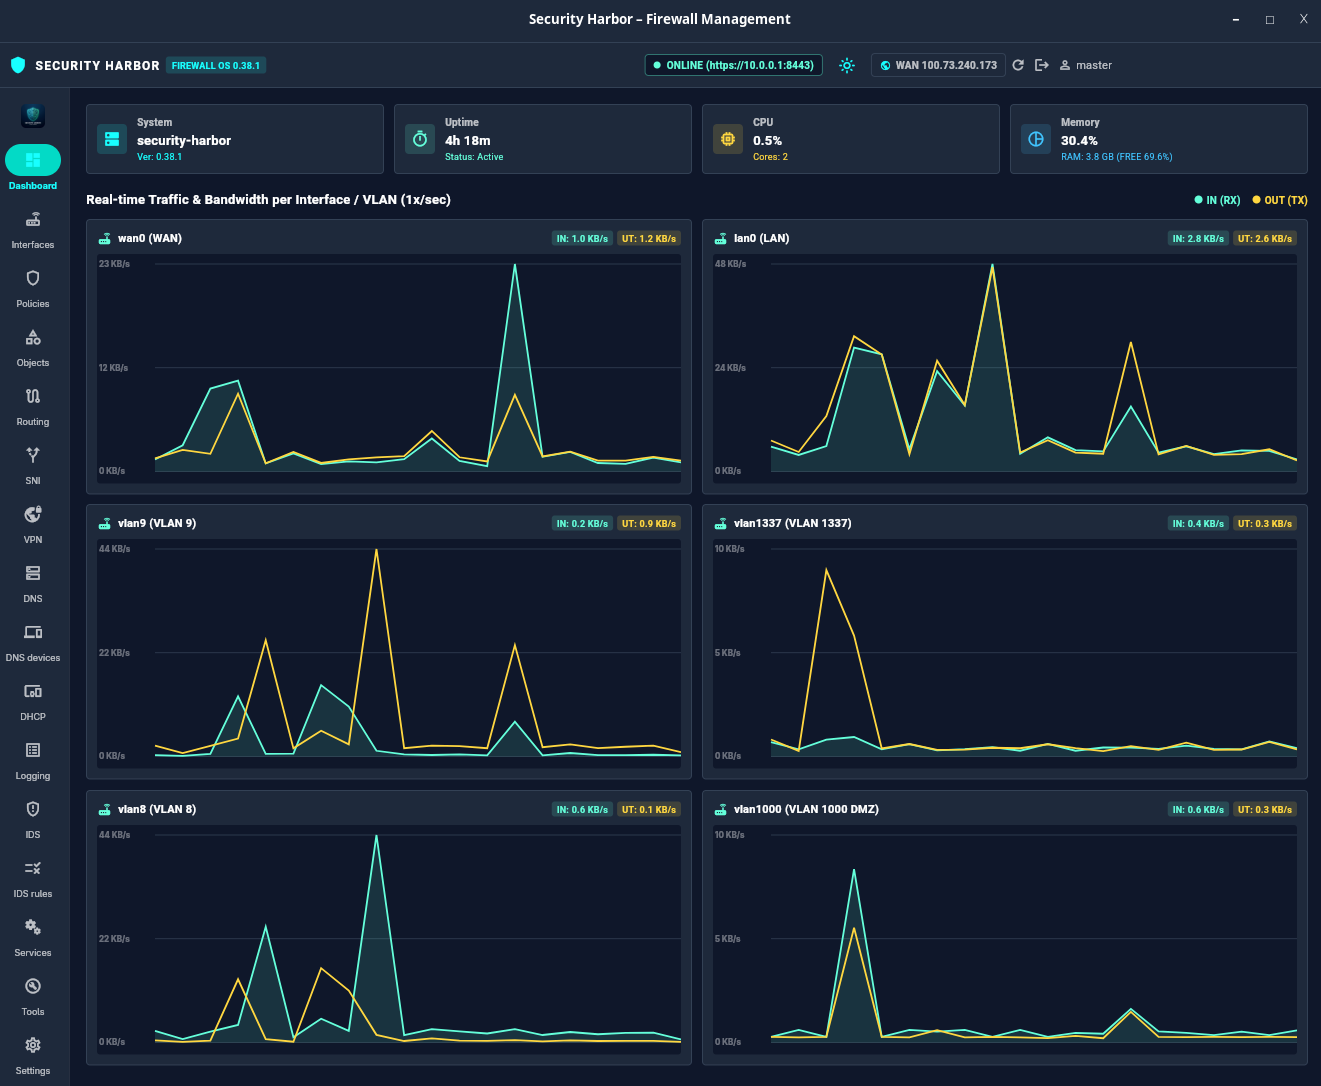
Systemstatus och bandbredd per nätverkskort 🔍 Klicka för full upplösning
System & Genomströmning

Systemstatus & Live Gränssnittstrafik

Realtidsövervakning av brandväggens fysiska och virtuella nätverkskort. Visar paket- och bandbreddsflöde (1 ggr/sekund) separat för WAN, LAN och alla konfigurerade VLAN-trunkar, tillsammans med CPU-belastning, minnesanvändning och upptid.

  • Live bandbreddsmätare för WAN, LAN och alla aktiva VLAN
  • Systemtelemetri (CPU, RAM-utnyttjande och upptid)
  • Statusindikator för anslutning mot agentens säkra HTTPS-styrplan
Nätverkskort och VLAN-konfiguration 🔍 Klicka för full upplösning
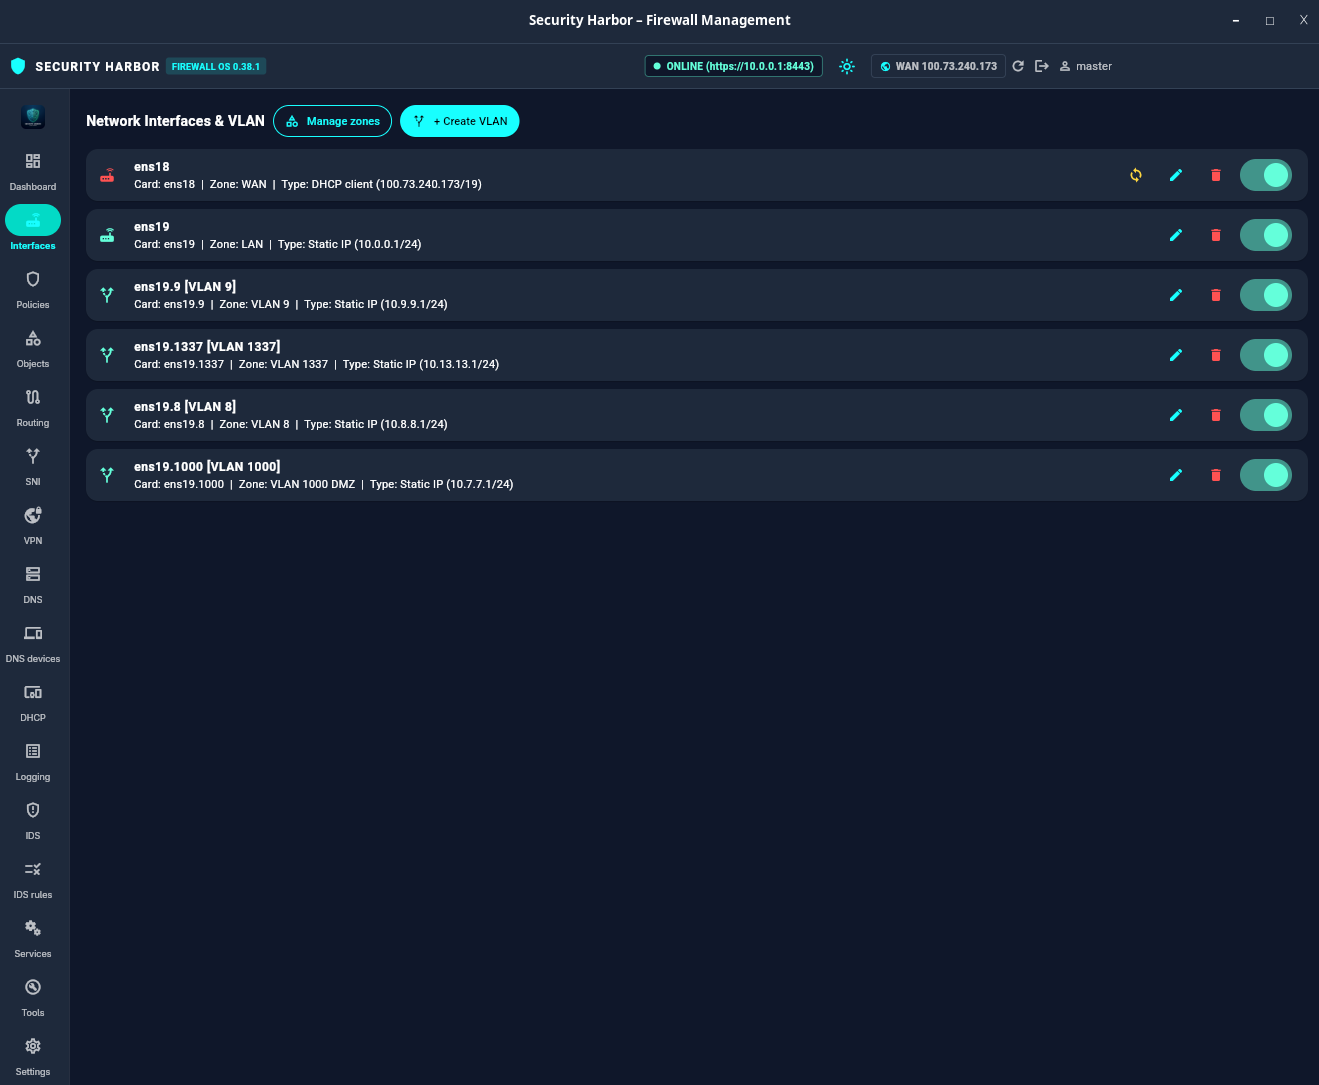
Gränssnitt & VLAN

Gränssnittsarkitektur & Isolerade Nät

Strukturerad tilldelning av fysiska nätverkskort och virtuella 802.1Q VLAN-taggar. Varje gränssnitt tilldelas en dedikerad säkerhetszon (t.ex. WAN, LAN, DMZ, IoT eller Gästnät) med egen IP-adressering och isolerade routingregler.

  • Stöd för dynamisk WAN-konfiguration (DHCP-klient) eller statisk IP
  • VLAN-trunking på valfritt fysiskt nätverkskort
  • Automatisk generering av iproute2- och nftables-strukturer
Unbound DNS-resolver och domänblockering 🔍 Klicka för full upplösning
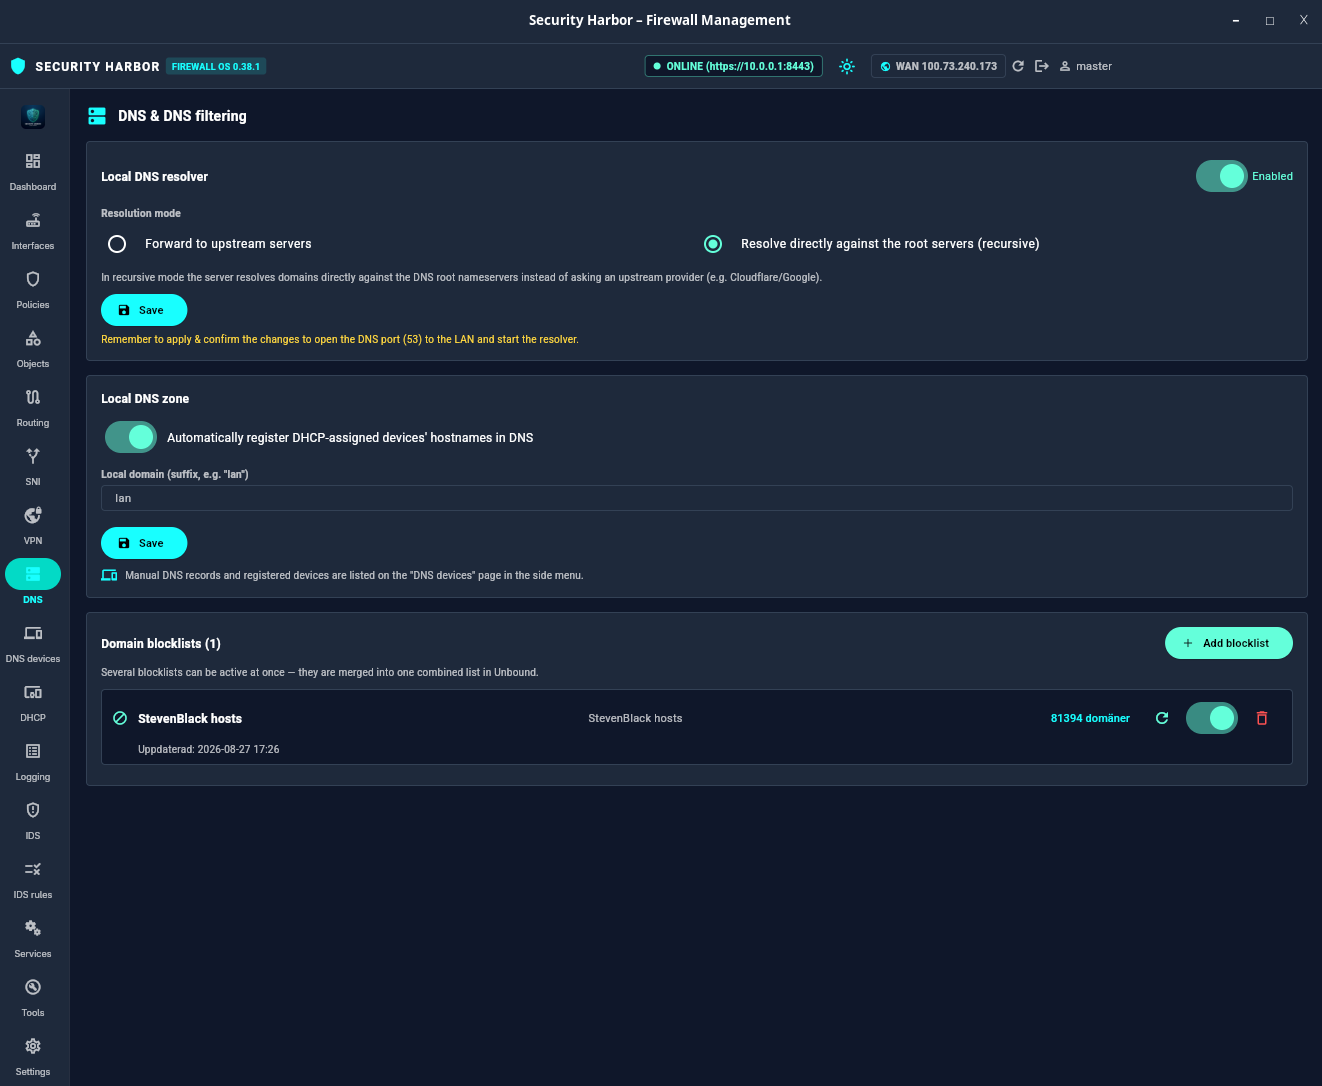
DNS & Innehållsfilter

Unbound DNS-resolver & Blocklistor

Inbyggd caching DNS-resolver baserad på Unbound. Kan köras i antingen 'Upstream'-läge med krypterad DNS over TLS (DoT) eller i fullt rekursivt läge direkt mot rot-namnservrarna för maximal integritet. Inkluderar automatisk nedladdning och sammanslagning av annons- och spårningsblocklistor.

  • Välj mellan rekursiv DNS (direkt mot rotzonerna) och krypterad DoT
  • Automatisk synkning och sammanslagning av kända domänblocklistor
  • Sömlös integration med brandväggens lokala nätverkszoner
DNS-enheter och Safe Apply-kontroll 🔍 Klicka för full upplösning
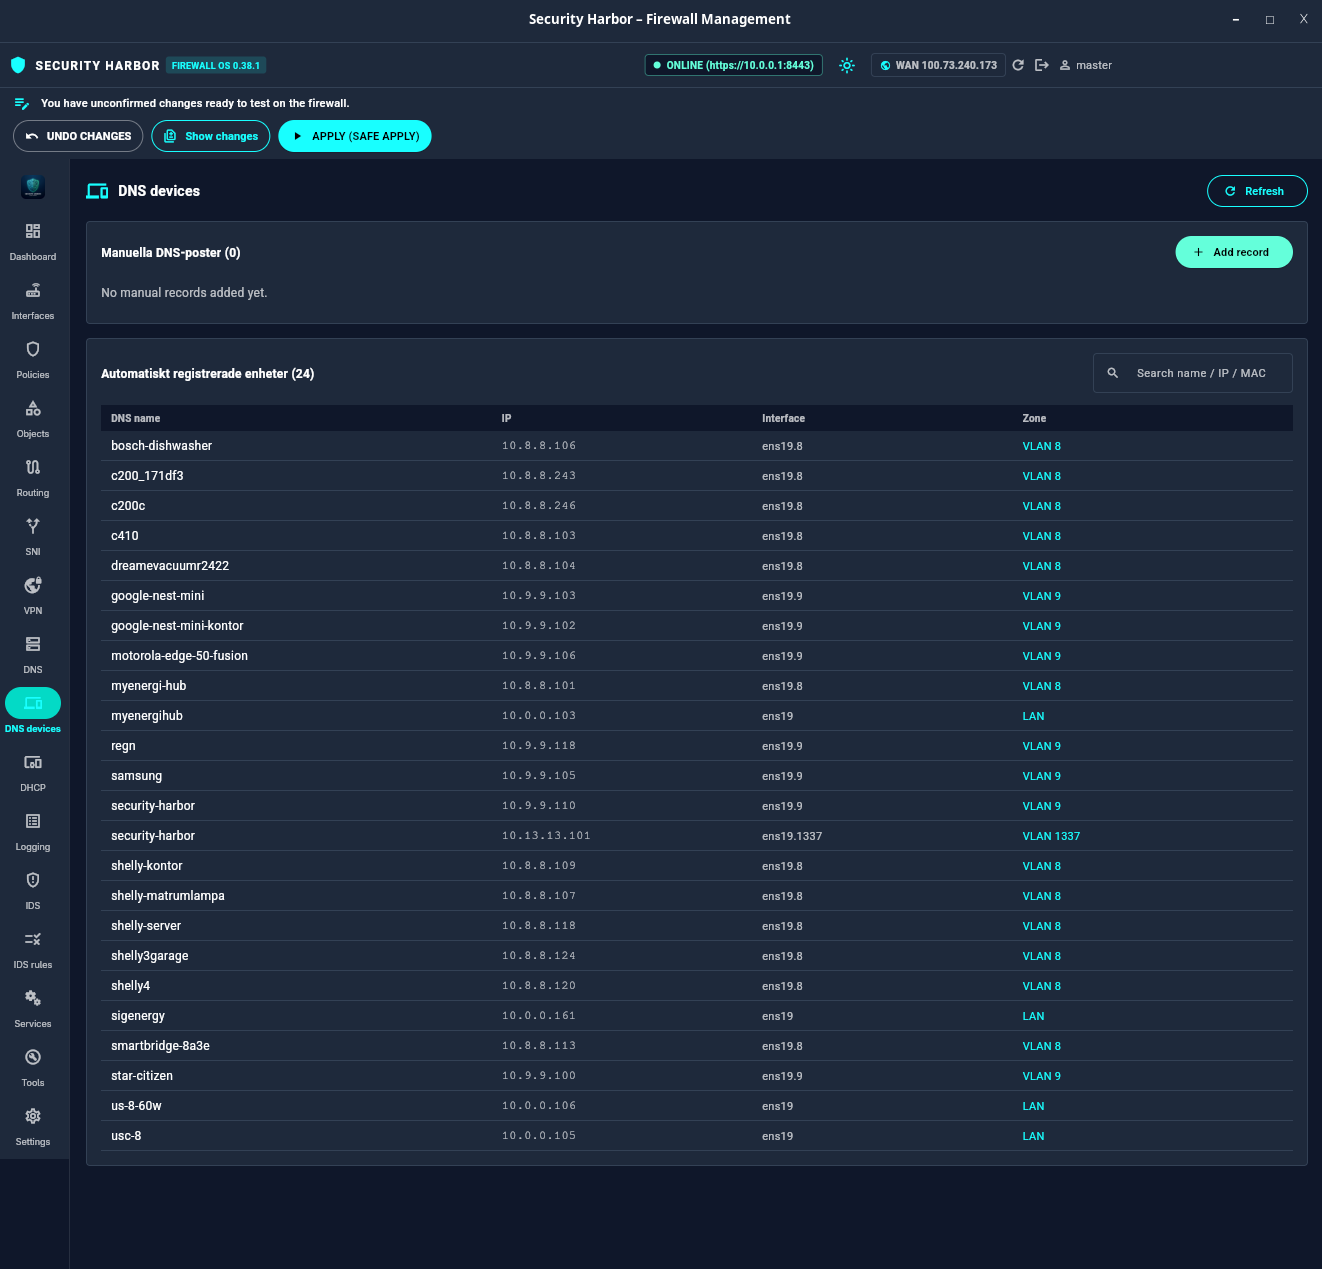
Värdnamn & Safe Apply

Automatisk DNS-registrering & Safe Apply

Alla DHCP-tilldelade enheter registreras automatiskt i den lokala DNS-zonen så att lokala tjänster nås via namn. Vyn visar även Security Harbors 'Safe Apply'-banner: konfigurationsändringar testas under ett tidsfönster och rullas automatiskt tillbaka om administratören inte bekräftar ändringen.

  • Automatisk synkning mellan Kea DHCP och Unbound DNS
  • Stöd för manuella statiska DNS-poster med prioritet i gränssnittet
  • Safe Apply: Noll risk att låsa sig ute vid felaktiga brandväggsändringar
Zonbaserade brandväggspolicyer och regler 🔍 Klicka för full upplösning
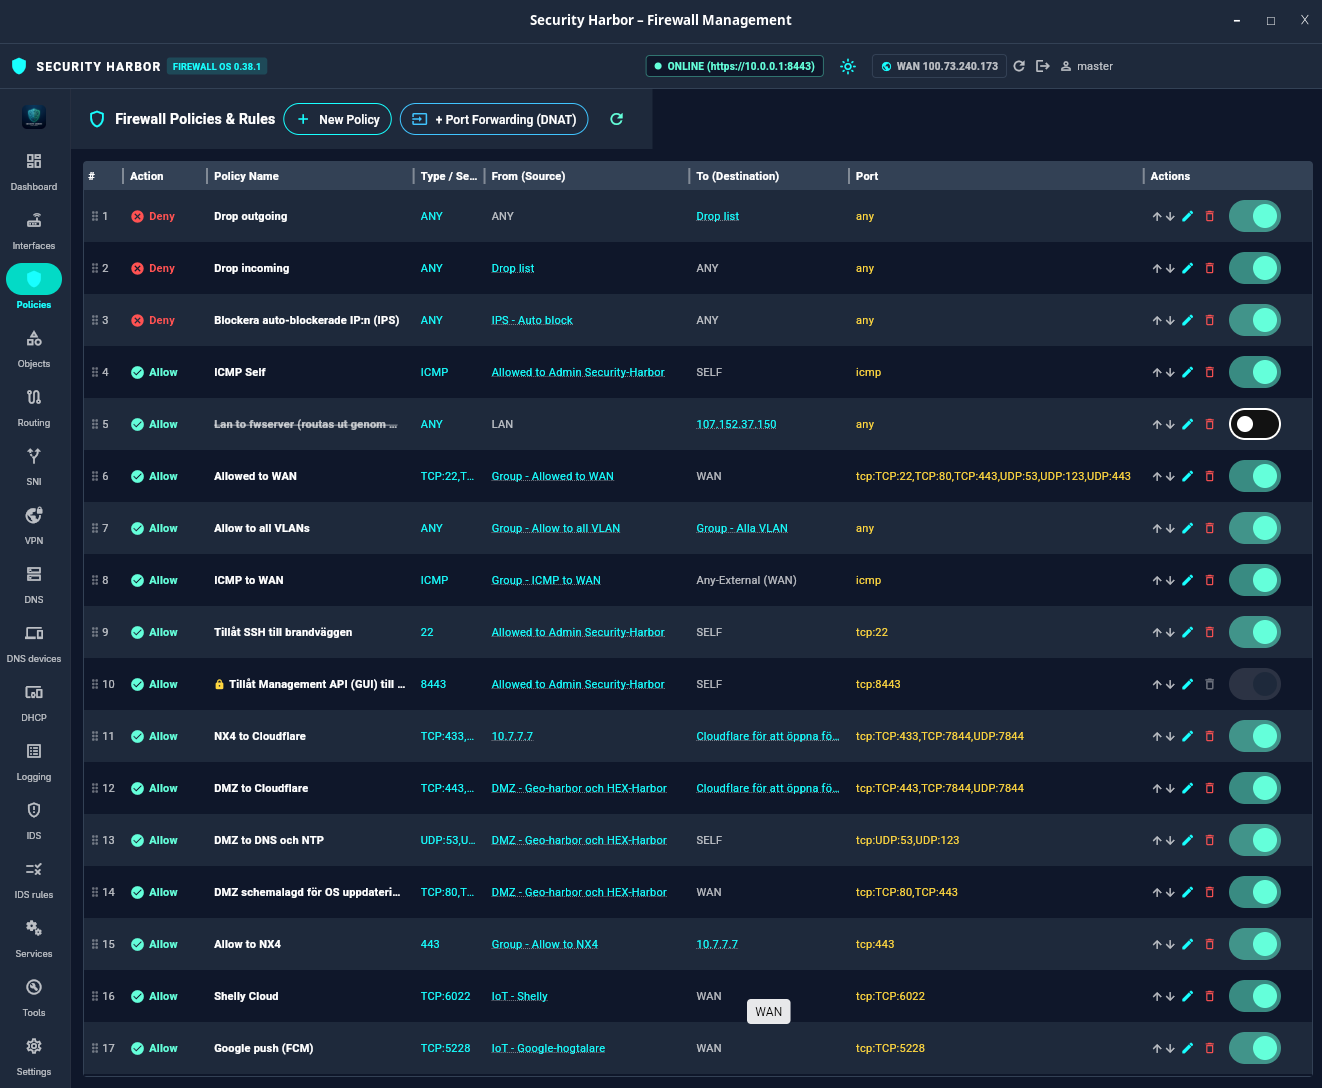
Brandväggsmotor

Zonbaserade Brandväggspolicyer & Regler

Kraftfull zonbaserad regelmodell där trafik mellan nätverkszoner kontrolleras strikt. Innehåller stöd för tidsstyrda regler, nätverksobjekt, Service Groups och individuella träffräknare per regel för att direkt se vilka regler som används.

  • Default-deny som grundfilosofi för alla zongränser
  • Hit counters i realtid (antal paket och byte som matchat regeln)
  • Tidsstyrd aktivering och koppling till dynamiska IP-listor
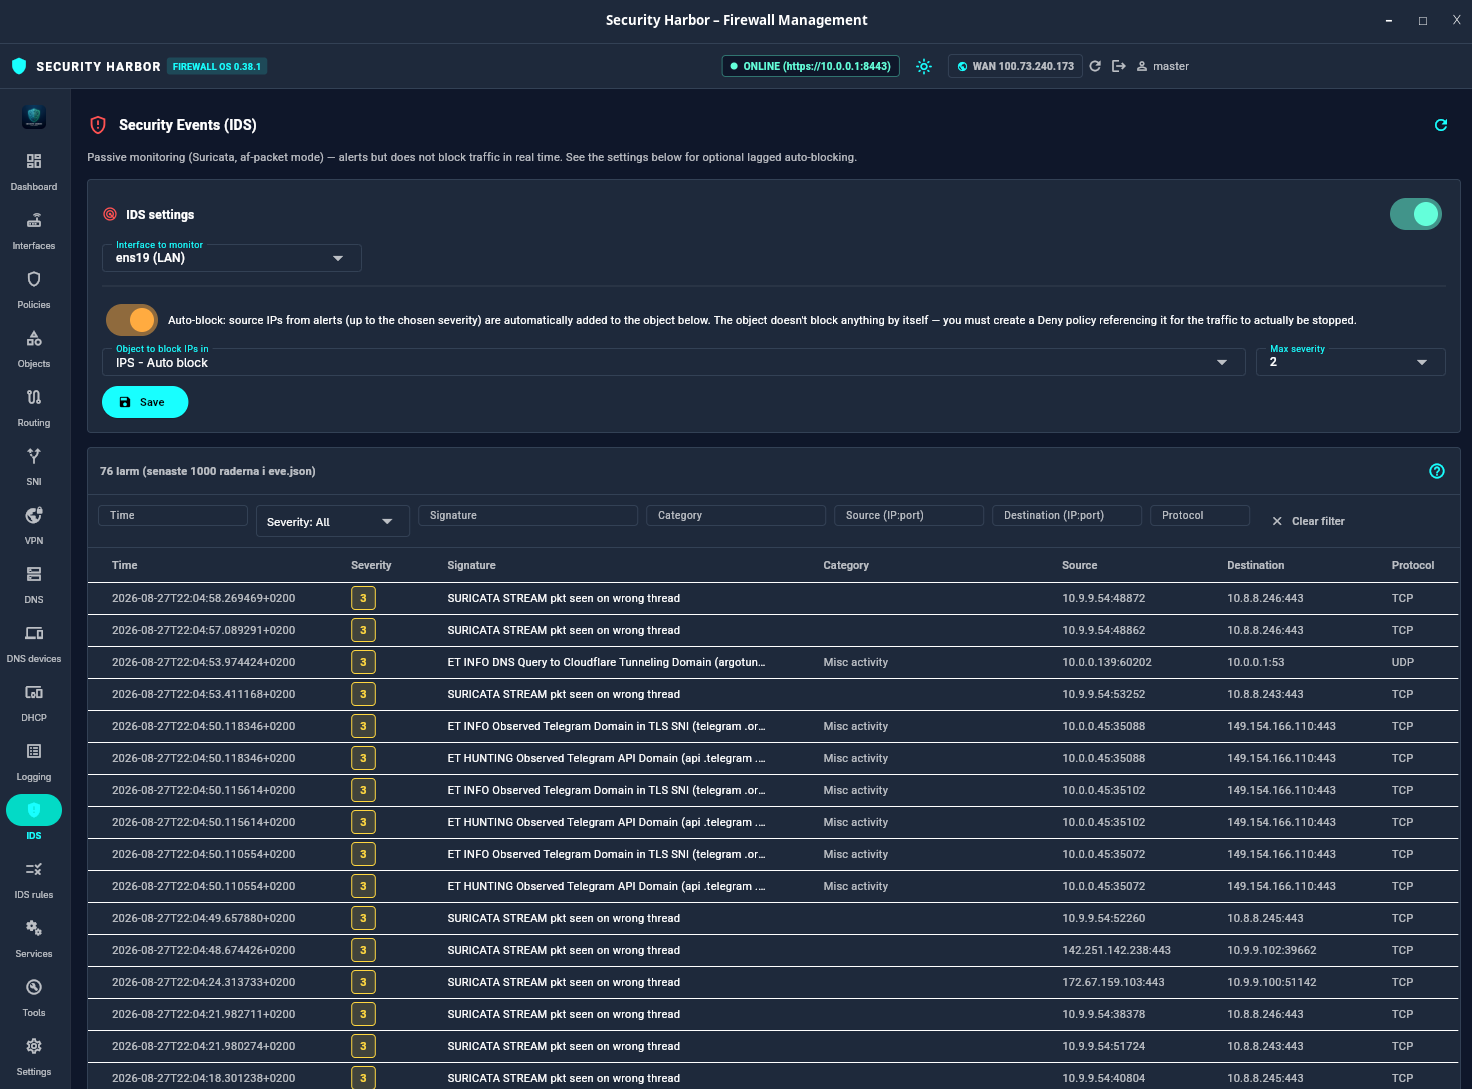
Säkerhetshändelser och larm från Suricata IDS 🔍 Klicka för full upplösning
Intrångsdetektering (IDS)

Säkerhetshändelser & Suricata IDS

Passiv djup paketinspektion med Suricata (AF_PACKET-läge) mot aktuella hotdatabaser (ET Open). Visar larmförteckning med tidstämpel, allvarlighetsgrad, hotkategori, käll- och destinations-IP samt protokoll. Möjlighet till automatisk eftersläpande blockering av angripare.

  • Djup paketinspektion i realtid utan prestandaförlust för routern
  • Detaljerad information om signatur, kategori och attackvektor
  • Auto-blockering: lägger automatiskt till fientliga IP-adresser i brandväggsblocklistor
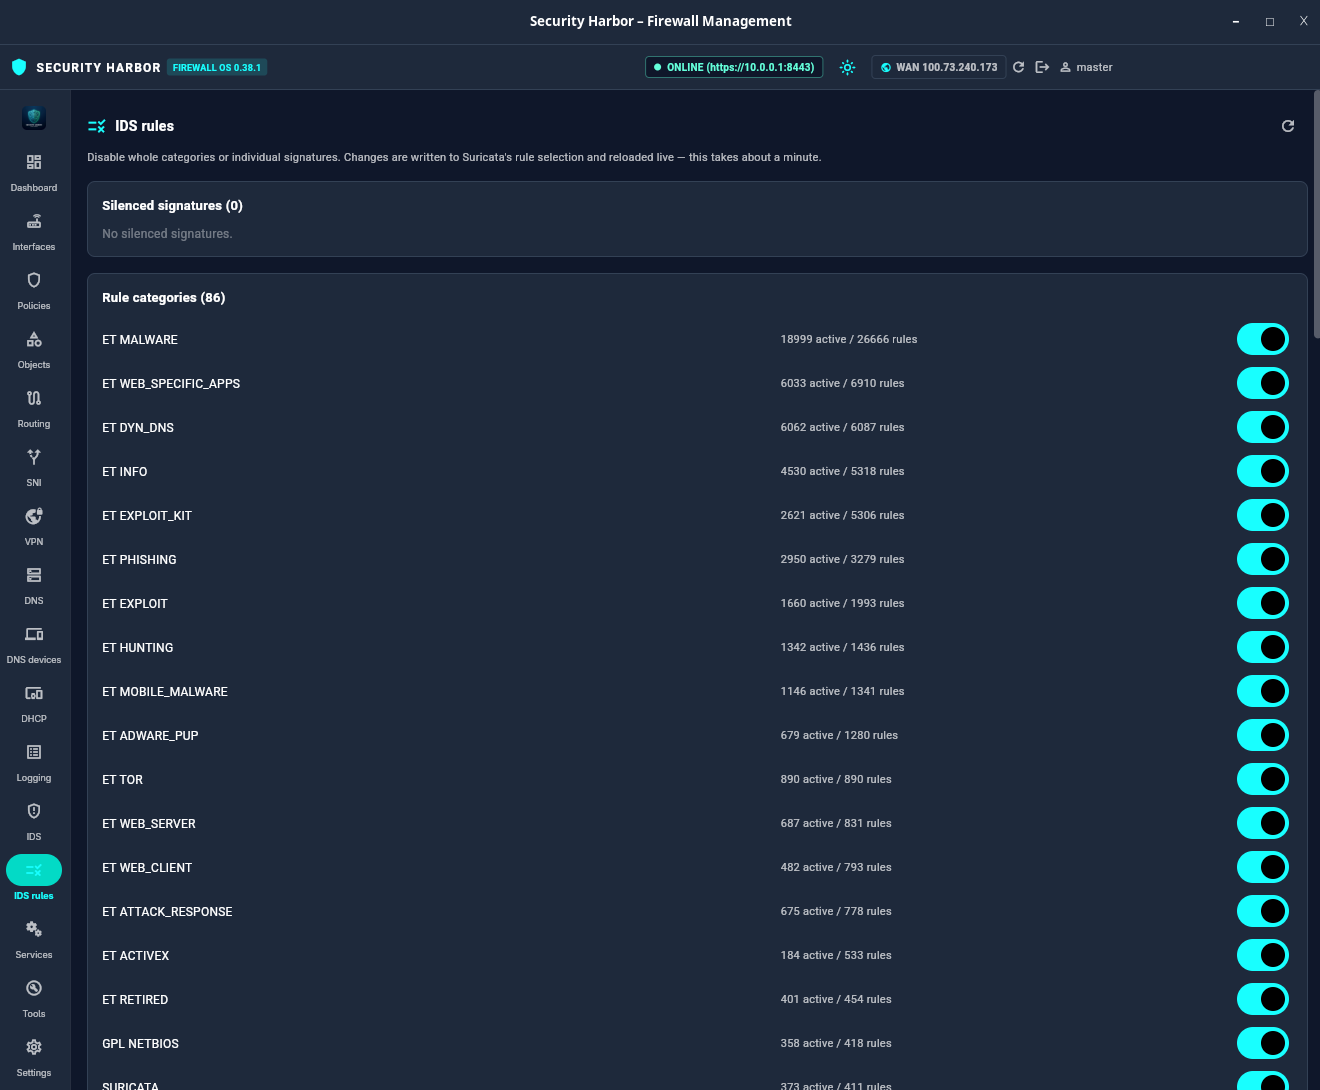
Styrning av 86 Suricata-regelkategorier 🔍 Klicka för full upplösning
IDS-signaturhantering

Styrning av 86 Regelkategorier & Tystning

Fullständig kontroll över Suricatas tiotusentals signaturer. Administratören kan med enkla reglage aktivera eller stänga av hela signaturkategorier (t.ex. ET MALWARE, ET WEB_SPECIFIC_APPS, ET DYN_DNS) eller tysta enskilda signaturer som orsakar falsklarm i det egna nätverket.

  • Översikt över totalt och aktivt antal regler i varje kategori
  • Tysta enskilda signaturer med ett klick direkt från larmvyn
  • Atomisk generering och omladdning av regler utan driftstopp
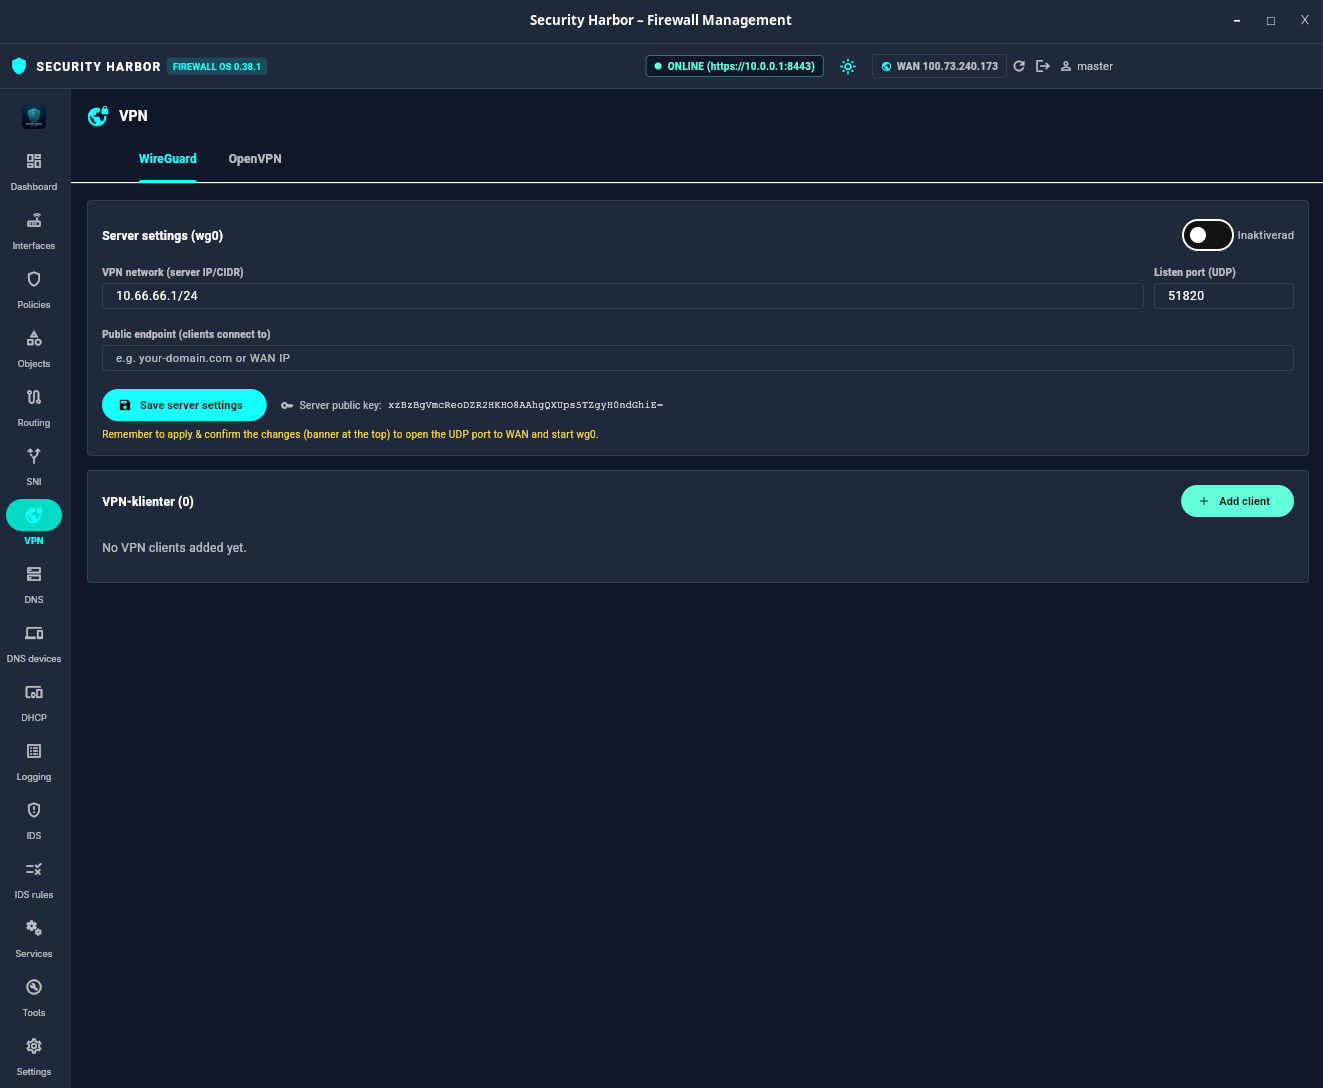
WireGuard och OpenVPN administration 🔍 Klicka för full upplösning
Fjärråtkomst / VPN

WireGuard & OpenVPN Serverhantering

Två fullfjädrade VPN-lösningar inbyggda direkt i brandväggen. WireGuard erbjuder modern prestanda och QR-koder för mobila enheter, medan OpenVPN erbjuder en integrerad Certificate Authority (CA), TLS 1.3 och det nya tls-crypt-skyddet mot portskanning och TLS-attacker.

  • WireGuard peer-hantering med IP-allokering och QR-export
  • OpenVPN med dedikerad PKI och kryptografisk tls-crypt-härdning
  • Automatisk öppning av brandväggsportar och routing vid aktivering
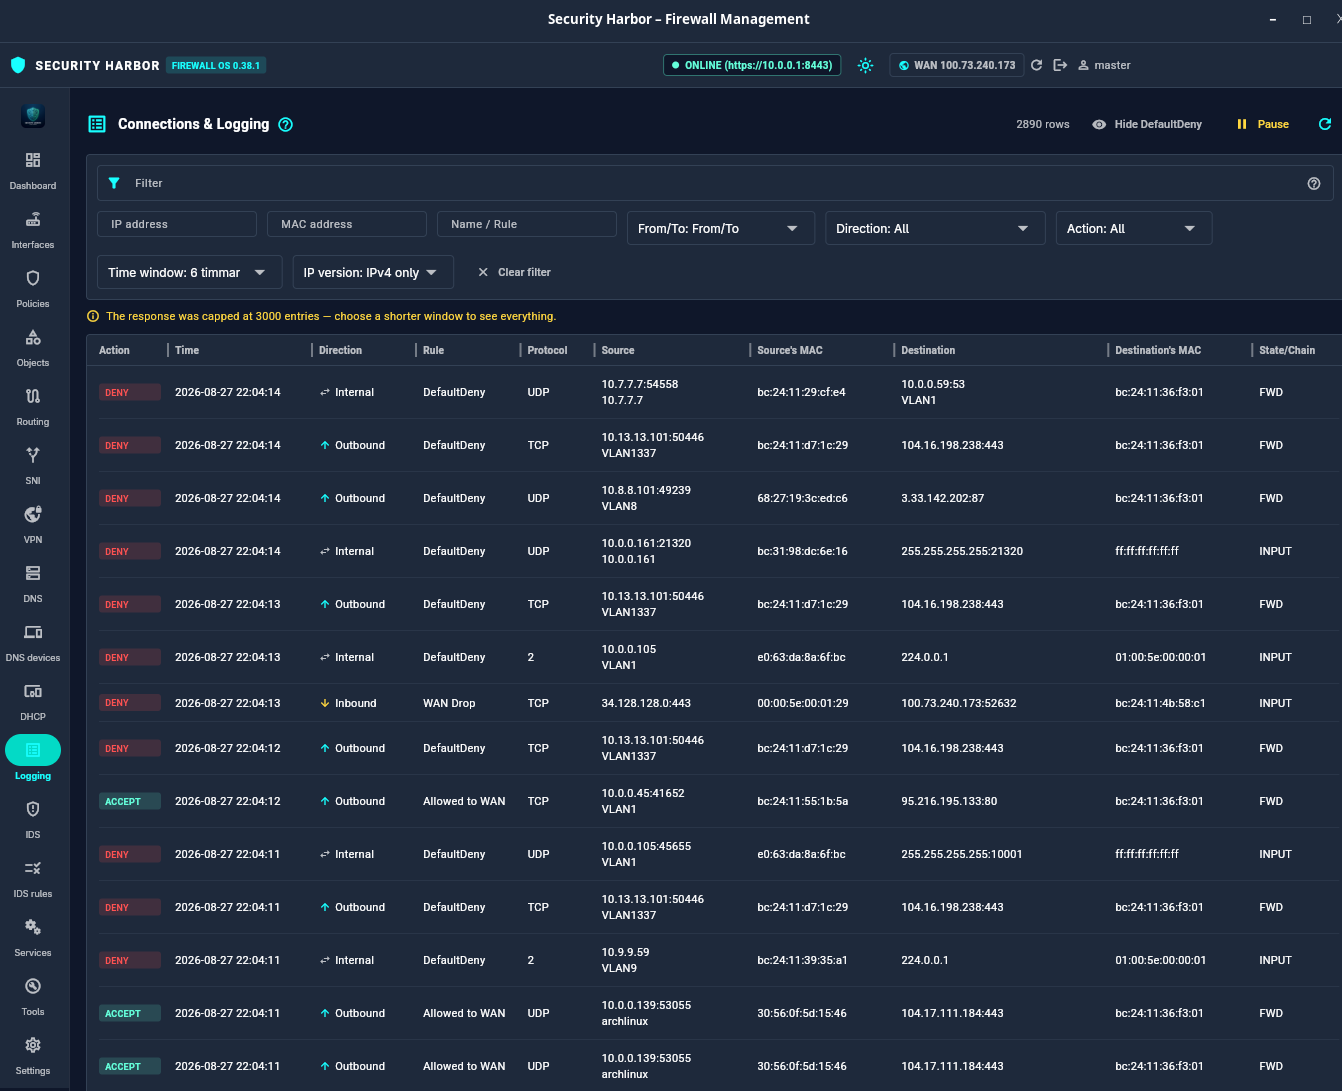
Central trafik- och anslutningslogg med filter 🔍 Klicka för full upplösning
Trafiklogg & Filter

Central Trafik- och Anslutningslogg

En enhetlig, högpresterande vy över all tillåten och nekad trafik som passerar brandväggen eller är riktad mot noden själv. Med avancerade filter för tidsfönster (5 minuter till 7 dagar), riktning (utgående, inkommande, intern), IP-adresser, MAC-adresser och regelmatchning.

  • Snabbfiltrering på Allow/Deny, protokoll, IP och nätverksriktning
  • Tidsfönster från 5 minuter upp till 7 dagar med bevarat filterläge
  • Visar exakt vilken brandväggsregel eller policy som fattade beslutet
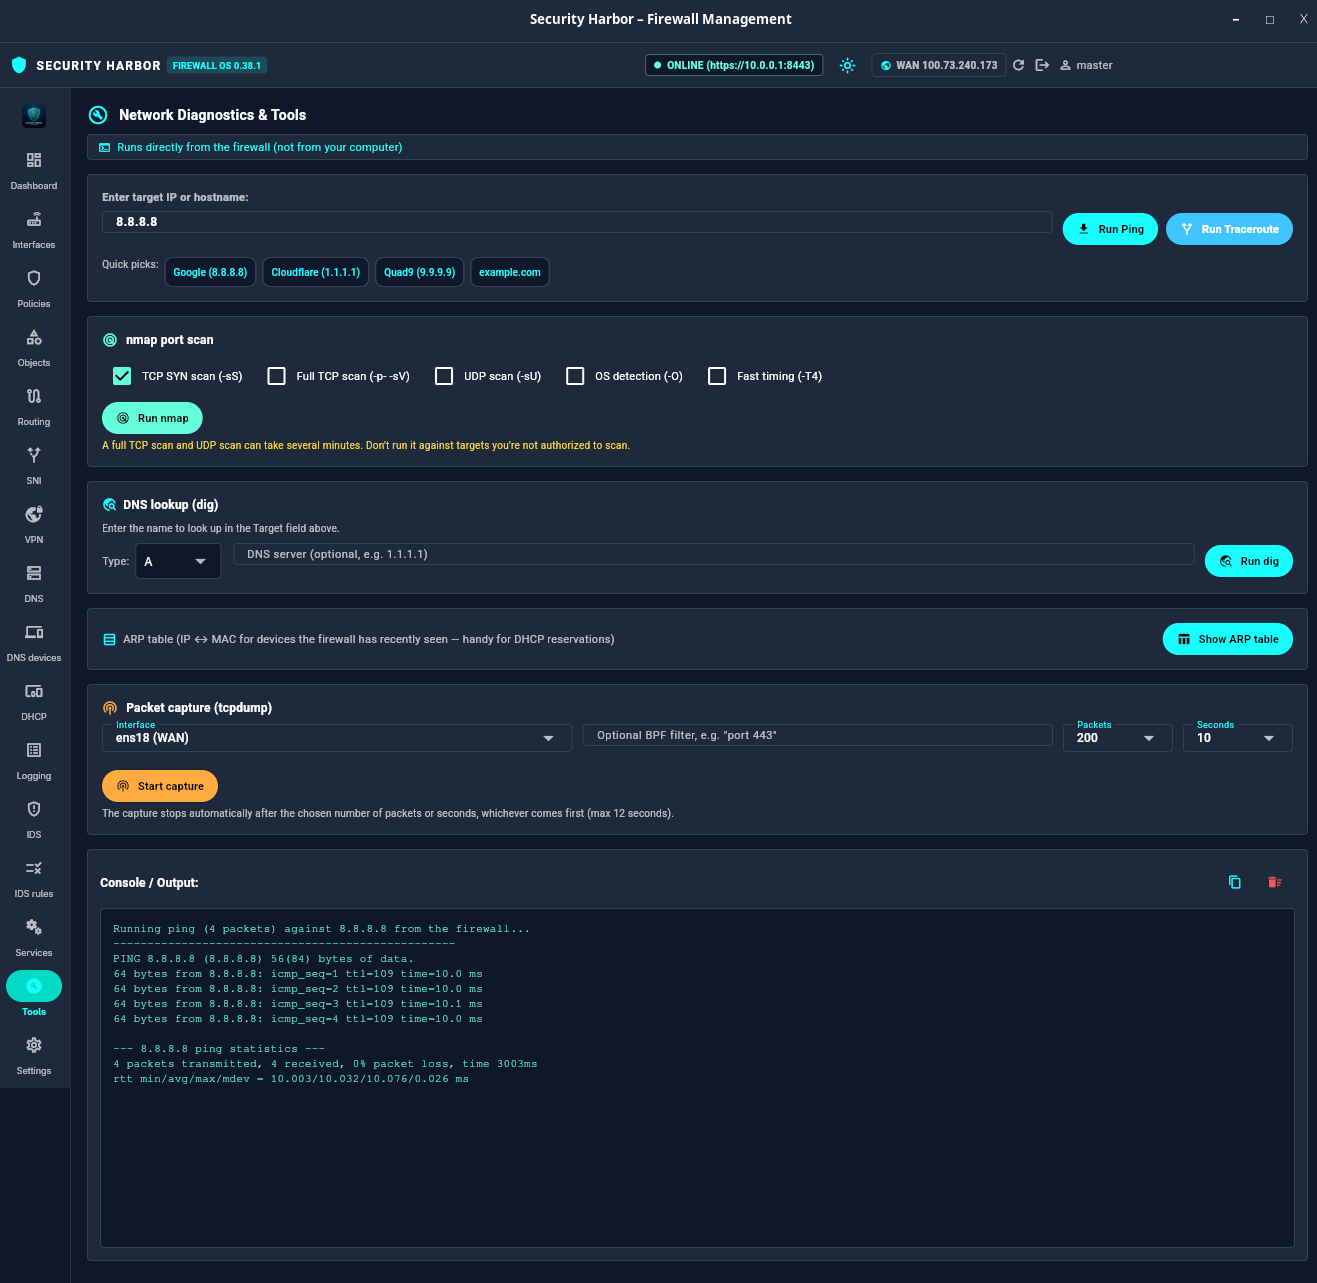
Inbyggda nätverksverktyg och felsökning 🔍 Klicka för full upplösning
Diagnostikverktyg

Inbyggd Nätverksdiagnostik & Paketfångst

Professionella felsökningsverktyg som körs direkt från brandväggens kärna snarare än från klientens dator. Inkluderar ICMP Ping, Traceroute mot internet och interna noder, Nmap-baserad portskanning för säkerhetsgranskning samt live paketfångst (tcpdump).

  • Ping och Traceroute direkt från brandväggens nätverksstack
  • Säkerhetsskanning av lokala nätverk och servrar via Nmap
  • Live-inspektion av nätverkspaket för djup felsökning
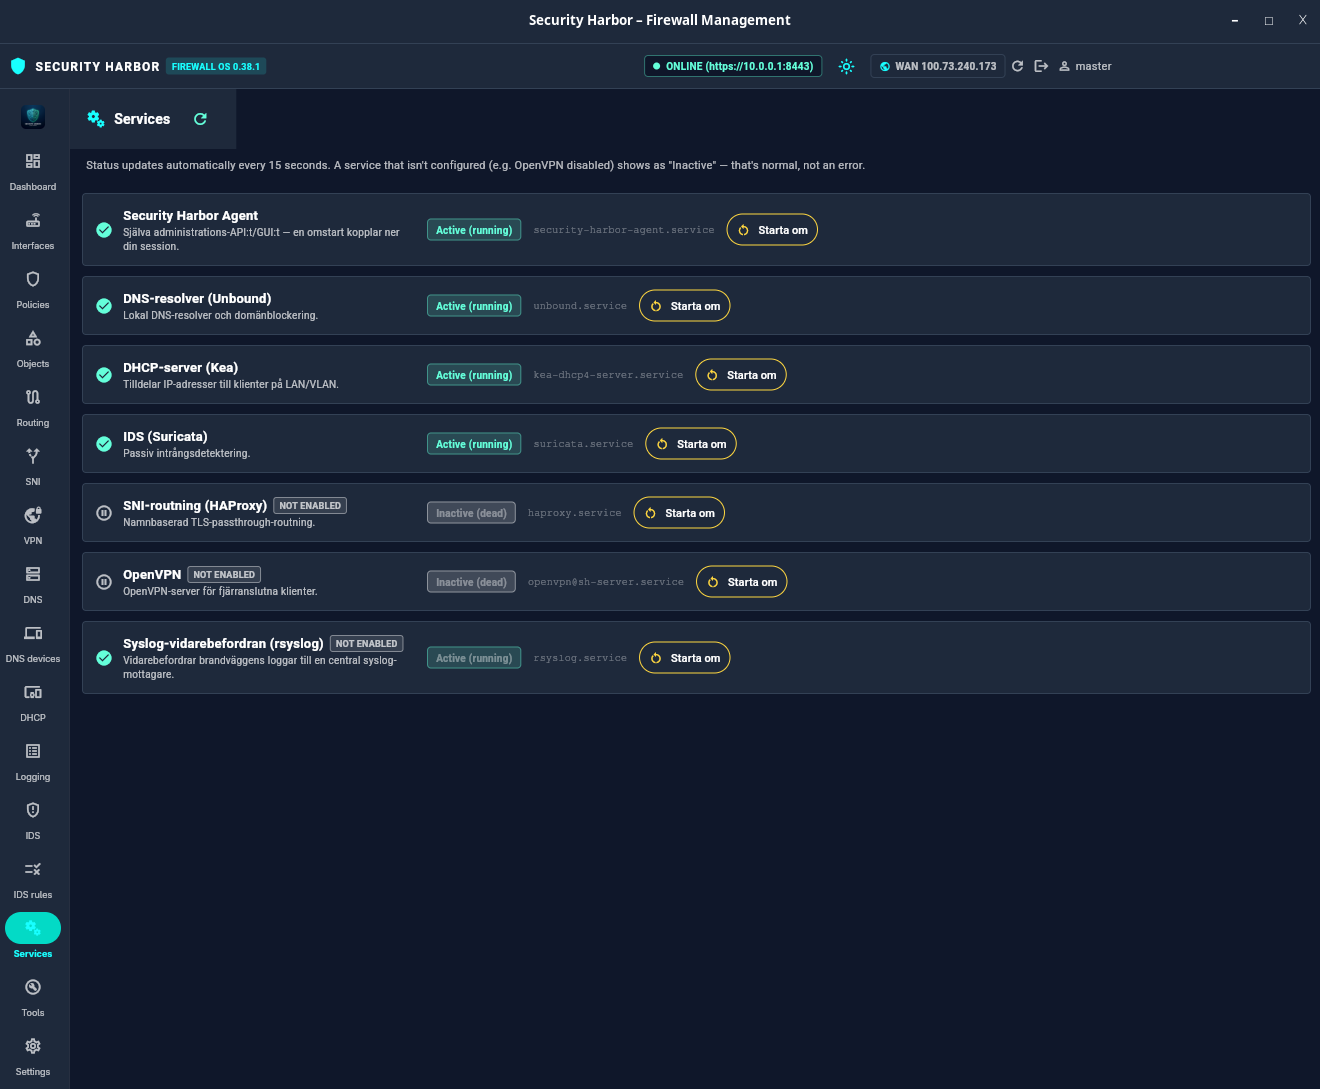
Tjänstestatus och systemövervakning 🔍 Klicka för full upplösning
Tjänsteövervakning

Tjänstestatus & Processkontroll

Dedikerad panel som i realtid övervakar hälsotillståndet för alla undersystem i Security Harbor: agent-daemonen, Unbound DNS-resolver, Kea DHCP-server, Suricata IDS samt WireGuard och OpenVPN. Tillåter säker omstart och inspektion.

  • Live hälsostatus uppdateras automatiskt var 15:e sekund
  • Tydlig åtskillnad mellan inaktiva moduler och faktiska fel
  • Säker process- och minnesisolering via systemd
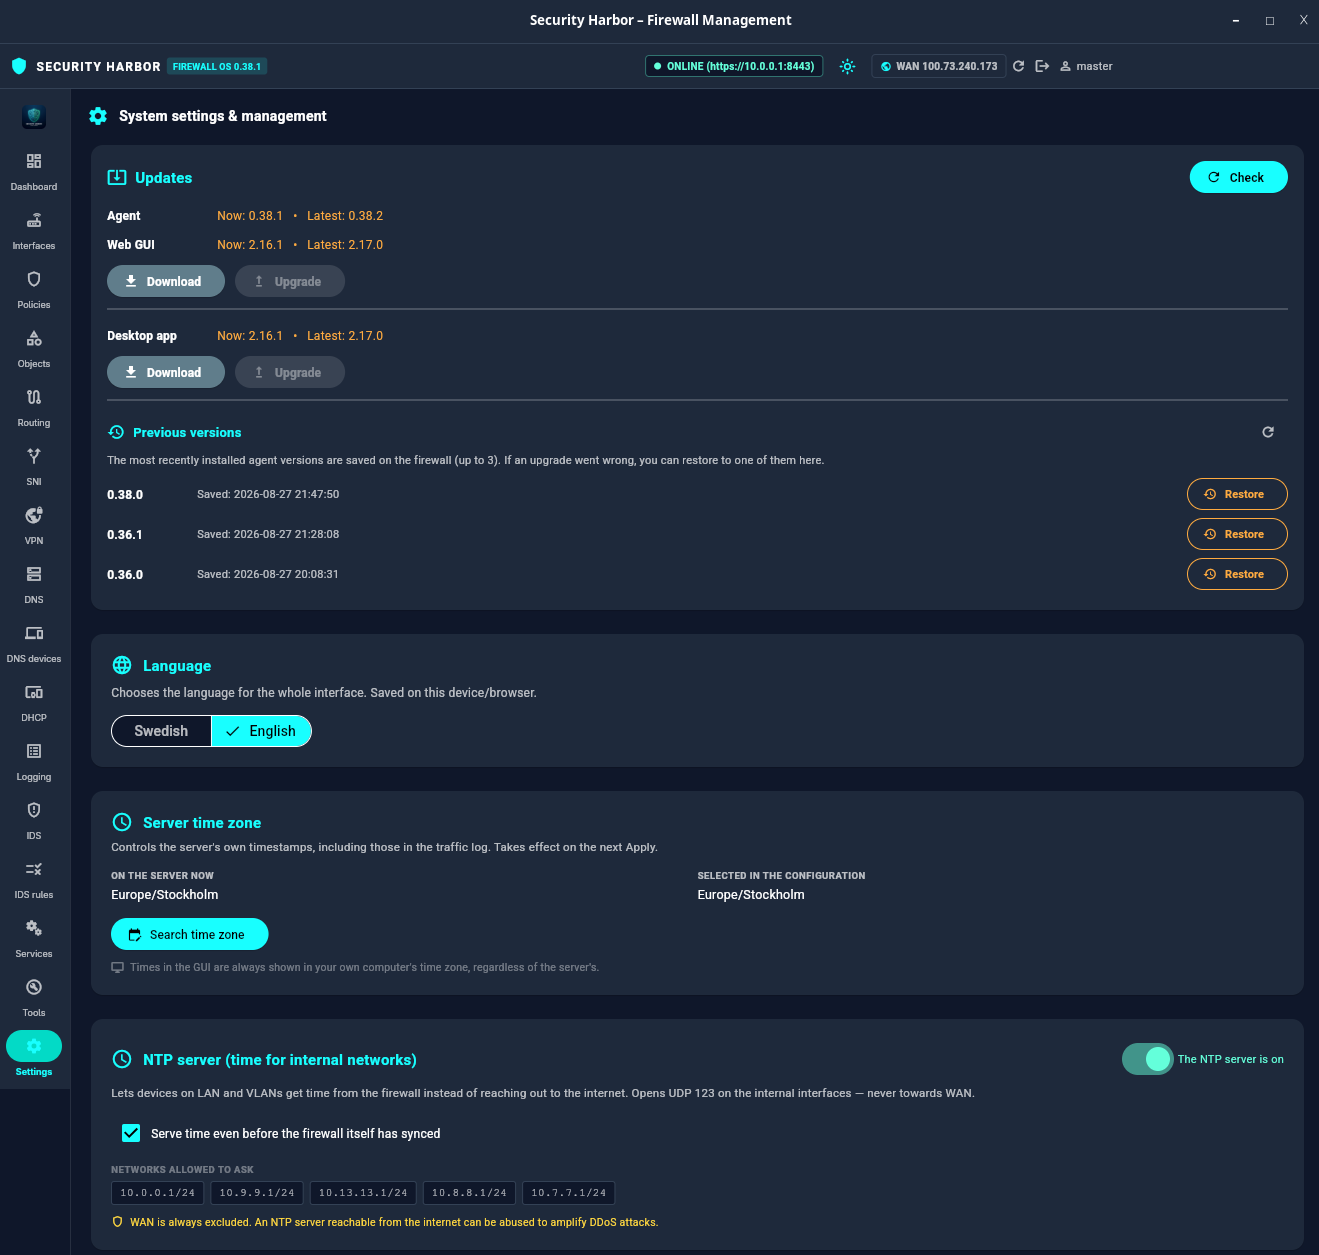
Signerade uppdateringar och rollback 🔍 Klicka för full upplösning
Uppdateringar & Rollback

Signerade Självuppdateringar & 1-sekunds Rollback

Underhåll brandväggen med ett knapptryck. Agenten, webb-GUI:t och desktop-applikationen kontrolleras och installeras med kryptografisk verifiering (SHA256 + Ed25519-signatur). De tre senaste versionerna sparas lokalt för omedelbar och riskfri återställning vid behov.

  • Kryptografisk verifiering med Ed25519 före varje installation
  • Fullständig versionshistorik med versionsjämförelse
  • Återställning till tidigare version på under en sekund utan nedladdning