
Självhostad nätverksappliance
Din brandvägg.
Byggd på Linux.
Security Harbor gör en vanlig Linuxburk med två nätverkskort till en brandvägg och router — eller skyddar en ensam dator. Allt styrs grafiskt från en Flutter-app för Arch Linux och Android, eller direkt i webbläsaren mot brandväggen själv.
Ännu inte penetrationstestad av oberoende part. En egen säkerhetsgranskning och nmap-verifiering är gjord, men ingen extern firma har granskat systemet. Kör den bakom eller vid sidan av en redan etablerad brandvägg tills dess.
Ett kommando
Igång på en kvart.
Installationsskriptet frågar interaktivt om maskinen ska bli router eller skydda sig själv, och sätter upp resten.
$ curl -fsSL https://raw.githubusercontent.com/walker42195/security-harbor-agent/main/install.sh | sudo bash
# eller öppna https://<brandväggens-ip>:8443 mot en redan installerad enhet
Arkitektur
Appen behöver aldrig kunna nftables.
Gränssnittet, konfigurationsmotorn och kärnan är strikt åtskilda. Du beskriver vad som ska gälla — systemet översätter.
Flutter-app
Administration från Arch Linux, Android eller webbläsare.
Management-API
Autentisering, validering och Safe Apply.
Konfigurationsmotor
Deklarativ modell med objekt och policyer.
Linux-backend
nftables, iproute2, Kea, WireGuard.
Gränssnittet
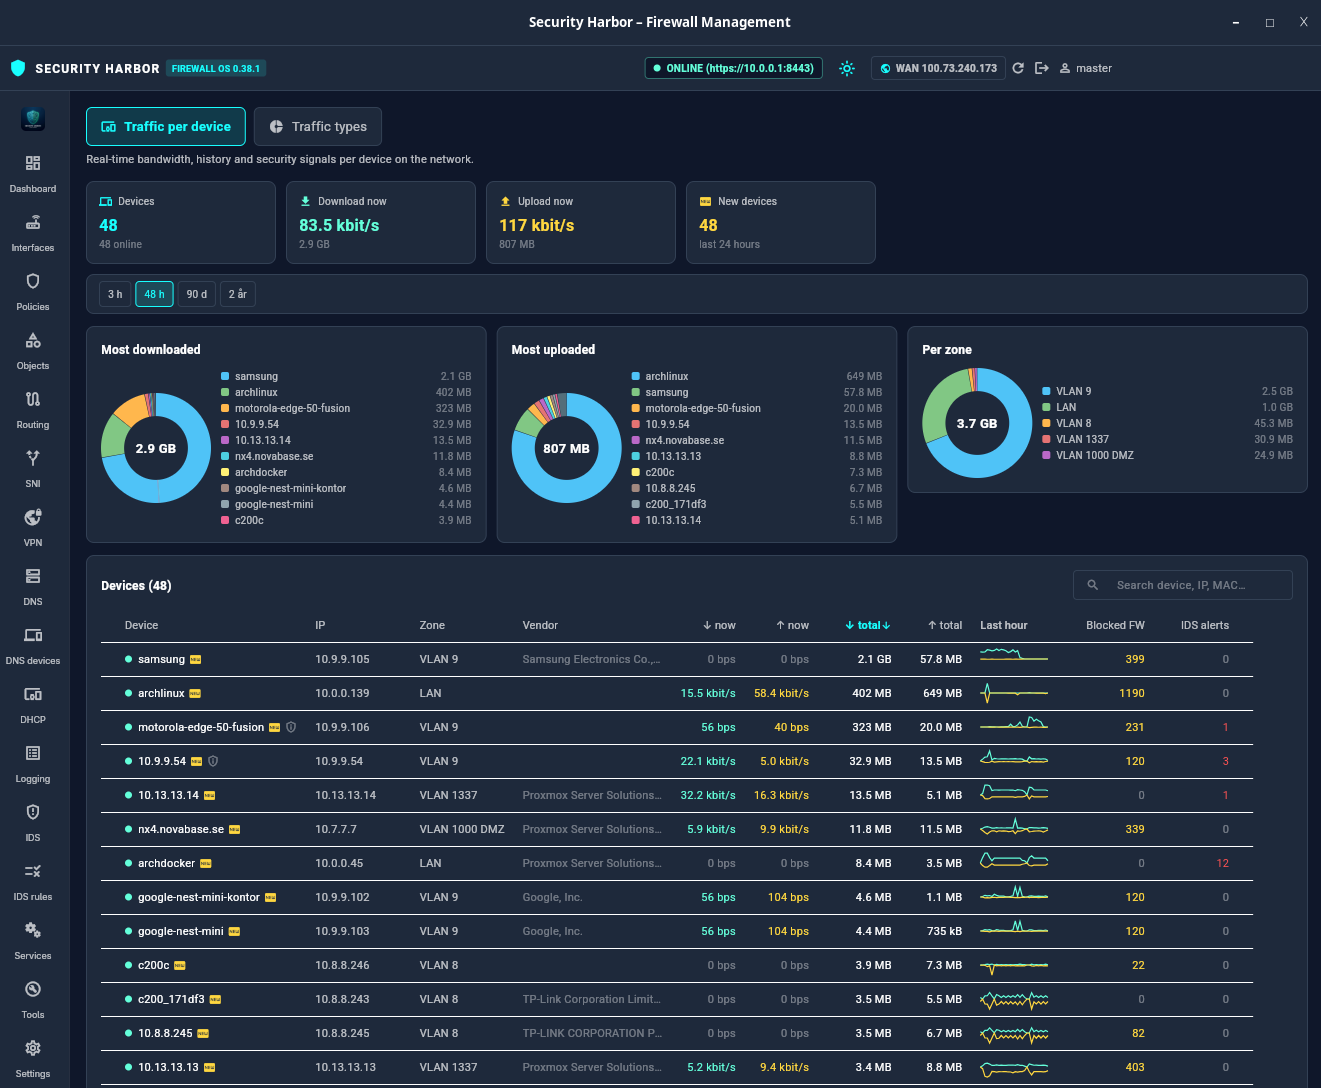
Hela nätverket, i en vy.
Bandbredd, historik och säkerhetssignaler per enhet — i realtid.
Regler
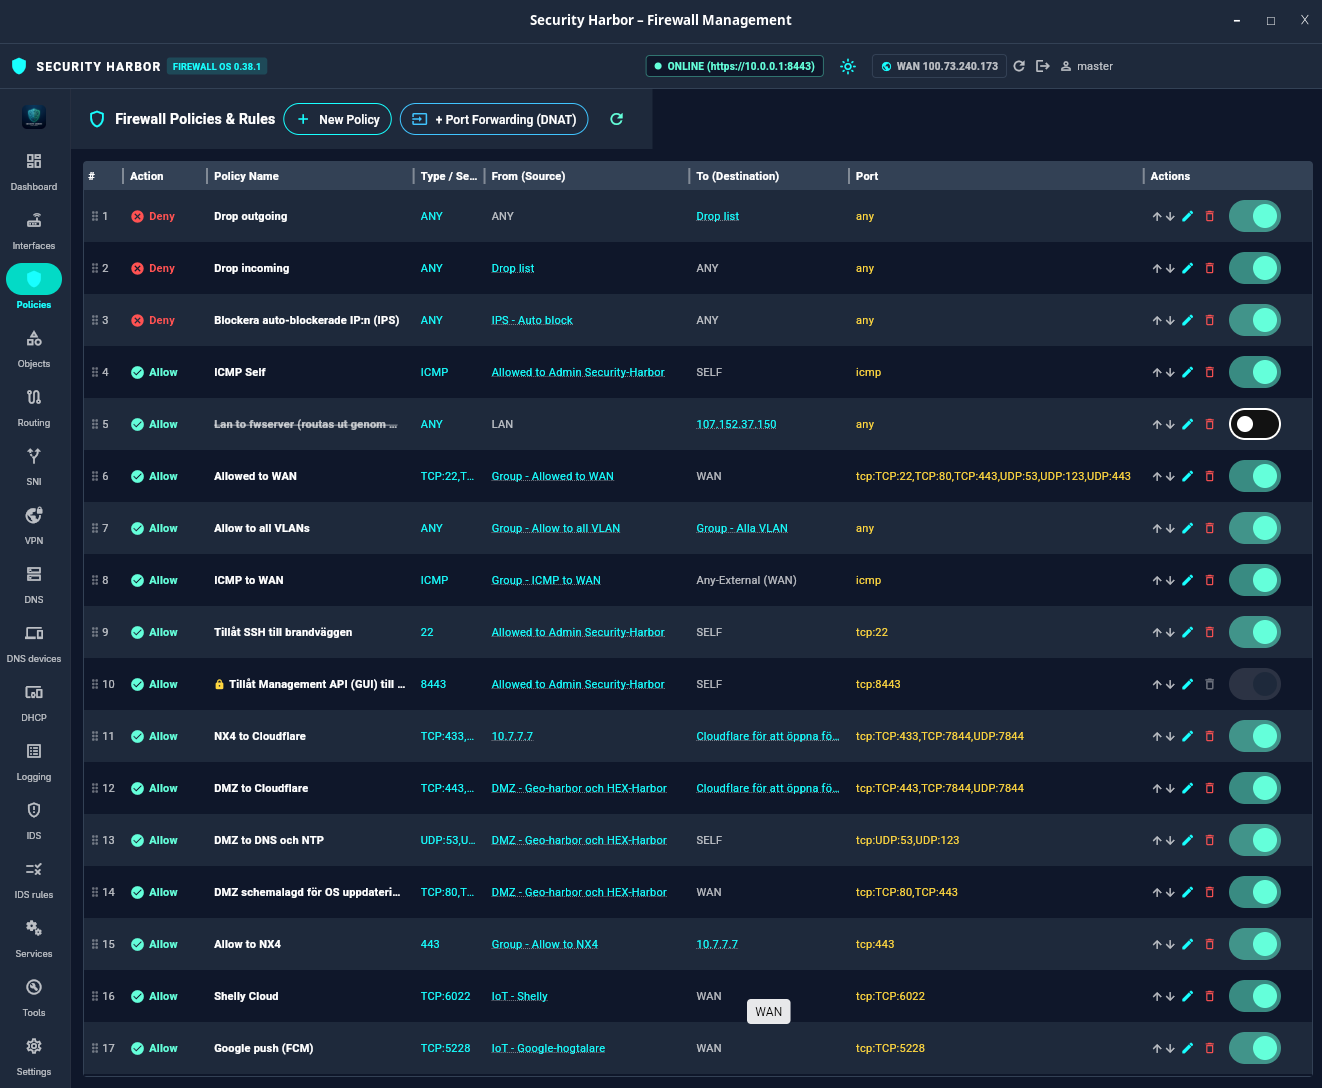
Zonbaserade policyer med träffräknare.
Tidsstyrda regler, tjänstegrupper och avancerad NAT — ovanpå vanlig zonfiltrering. Varje rad i loggen visar vilken policy som fattade beslutet.
Byggt i faser, inte i ett svep.
Grunden — arkitektur, säkerhet, nätverk — kom först. Allt annat vilar på den.
Funktioner
Det som redan är på plats.
Säkerhetsgrund
Default-deny vid uppstart, minsta möjliga behörighet för agenten och hårt stopp för administration från WAN-sidan.
Safe Apply & rollback
Ändringar läggs transaktionellt och rullas tillbaka automatiskt om du låser ut dig.
VLAN, DHCP & NAT
Flera nätverkszoner, DHCP per VLAN via Kea, utgående NAT och portvidarebefordran.
WireGuard & OpenVPN
Två oberoende VPN-backends med peer-hantering, QR-kod, egen PKI och klientprofiler.
DNS & IP-listor
Unbound med domänblockering från flera listor, DNS over TLS, hotlistor och blockering per land.
IDS
Suricata i passivt läge med ET Open-regler, egen panel för säkerhetshändelser och valfri fördröjd autoblockering.
Loggning & diagnostik
Trafiklogg för både tillåtet och nekat, live-anslutningar, ping, traceroute, nmap och paketfångst direkt i gränssnittet.
Signerad självuppdatering
Varje paket verifieras med SHA256 och Ed25519 mot en inbyggd nyckel innan det installeras. Knappen är låst tills dess.
IPv6, multi-WAN & HA
Kräver ny policy-routinginfrastruktur och en tredje nätverkslänk för att gå att testa på riktigt — något testmiljön saknar i dag.
Testad under attack
Granskad av oss. Inte av någon annan.
Den egna granskningen täppte till en lucka i inloggningsspärren som gick att kringgå genom att rotera käll-IP, lade till säkerhetsheaders och kördes mot sårbarhetsskanning utan fynd. En oberoende granskning av tredje part återstår.
Hämta
Välj din väg in.
Skrivbordsappen för Arch, Debian och Ubuntu, mobilappen för Android — eller inget alls, och styr allt från webbläsaren.